
云服务器漏洞对应的CVE(Common Vulnerabilities and Exposures)信息是一个非常重要的安全管理方面,它涉及到云服务器的安全漏洞分类、危害严重性、可利用性、修复措施和预防策略等多个层面,下面将依据此脉络详细分析云服务器漏洞对应的CVE信息:

1、安全漏洞分类
按影响范围分类:安全漏洞可以按照影响的范围进行分类,如本地漏洞、远程漏洞等。
按漏洞性质分类:漏洞可以根据其性质被分为物理漏洞、软件漏洞、配置错误等类型。
按攻击方式分类:根据攻击者利用漏洞的方式进行分类,比如拒绝服务攻击(DoS)、跨站脚本攻击(XSS)等。
2、危害严重性评估
CVSS评分:使用通用漏洞评分系统(Common Vulnerability Scoring System, CVSS)来评估漏洞的严重性。
时间因子:考虑从漏洞被发现到被利用的时间,时间越短,风险越高。
实际环境因子:根据漏洞在当前环境中的可利用性,评估其真实风险。
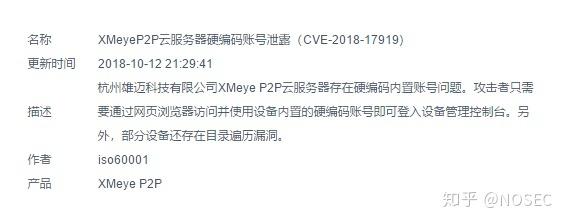
3、漏洞可利用性分析
PoC或EXP的可用性:确认是否有公开的用于验证漏洞的代码(Proof of Concepts, PoC)或攻击代码(Exploits)。
攻击复杂度:分析利用该漏洞所需的技术能力和资源。
潜在影响:评估成功利用漏洞后可能造成的损害程度。
4、修复措施有效性
补丁管理:及时应用官方发布的安全补丁是防止漏洞被利用的有效方法。
临时解决方案:在官方补丁发布前,采取临时措施降低漏洞被利用的风险。
配置管理:通过修改配置设置,关闭或限制对可能存在漏洞的服务或功能的访问。
5、预防策略制定
定期安全扫描:通过使用云安全中心客户端AliSecureCheckAdvanced进程等工具,定期对服务器进行安全扫描。
白名单策略:为了避免误报,将Web扫描器的IP地址加入白名单中。
安全意识和培训:提高相关人员对于安全漏洞的认识,并对其进行相应的安全培训。
对于运维人员而言,了解漏洞对应的CVE信息,能够有效地提升对系统安全状态的认识,并采取适当的应对措施,考虑到安全漏洞的发现与利用之间的时间竞争,快速准确地响应和补救是至关重要的。
面向未来,对于云服务器的安全态势,还有以下几点需要关注:
随着云服务模式的普及,新型的安全威胁不断涌现,需要持续更新知识库以应对新的挑战。
机器学习和人工智能技术的应用可能会改变漏洞检测与响应的方式。
随着法规和标准的更新,合规性也将成为云服务器安全管理的一个重要组成部分。
考虑到供应链攻击的增加,对供应商的安全评估也日益重要。
云服务器的安全漏洞及其对应的CVE信息涉及了识别、评估、补救和预防等多个环节,而每个环节都需要细致且周密的考虑,这不仅是技术问题,更是一项系统工程,需要专业的知识和严格的流程来保障,建立和维护一个完善的漏洞管理机制,以及采取主动的安全策略和预防措施,对于确保云服务器的安全性至关重要。
【版权声明】:本站所有内容均来自网络,若无意侵犯到您的权利,请及时与我们联系将尽快删除相关内容!


