花钱买CC攻击流量这事,很多人以为买到的是一大团带宽,其实拿到手的是一堆别人的机器。cc攻击流量购买这个说法在圈子里流传不是一天两天了,卖家喜欢把它包装成“压力测试”“高防带宽”“清洗节点”,报价低得不像话,还给你配个后台看实时流量曲线。可真追到源头就会发现,那些请求没有几个是从正规机房出来的,全是从犄角旮旯里被控制的设备上冒出来的。
cc攻击流量购买,货源基本都在肉鸡身上
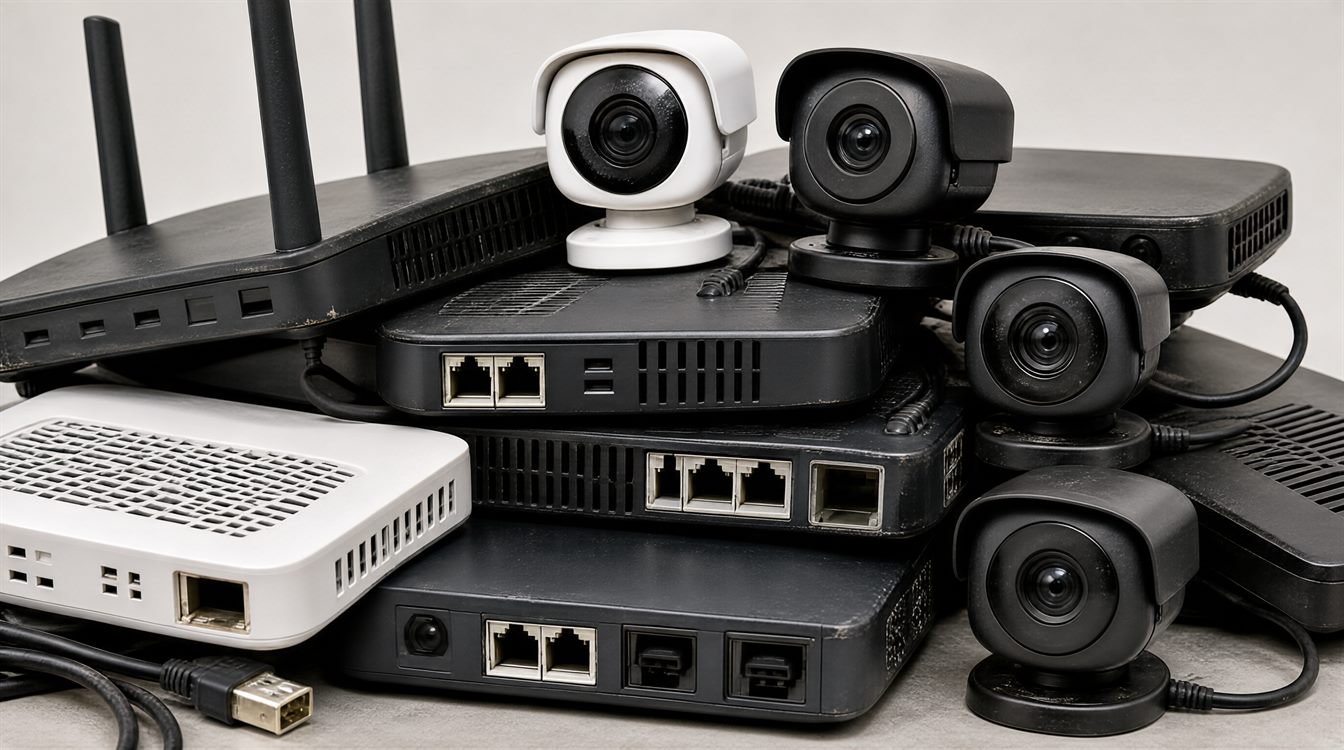
肉鸡这词不新鲜,就是被人用弱口令、老漏洞、木马拿下的普通设备——家里的路由器、楼道里的摄像头、某家公司没人管的测试机、还有一抓一大把的便宜VPS。卖家把这些机器串成一个池子,用脚本下发指令,让它们到点一起对着一个域名发请求。你在被攻击方的日志里看到的,是一片来自天南海北的IP,来源杂、UA乱、请求头缺胳膊少腿,有的连Accept字段都没有。这种流量的成色,跟机房里的真带宽压根不是一个物种。
更别扭的是,家用宽带的上行本来就窄,运营商还经常压一压。想凑出“看起来很猛”的量,就得往池子里塞更多机器,机器越多越不好管:主人重启一下路由器、安个杀毒软件、运营商回收一次地址,节点就掉一批。所以这类池子是活的,今天能打,明天可能就残了,卖家自己心里门儿清。
打不动目标的时候,话术一套接一套
付了钱,对方说“开始了”,你那边统计里请求数确实往上走,可网站照样能打开。为什么?请求全堵在假IP上,或者干脆打在你的CDN节点上被你自己的防护挡回去了。这时候卖家就开始解释:目标有防护、节点不够用、得加钱升级套餐。有的还会掺水,把正常访客的流量也算进攻击量里,后台数字漂亮得很,实际落到源站的没多少。
还有一类做法更损:拿你的站当免费靶场,试他自己新收的机器能不能用、能跑多快。你的服务器在那儿挨打,他在那边记数据。等池子筛完,你的“套餐”也到期了。
便宜的那部分成本,最后落在别人头上
肉鸡不花他的钱,可机器的主人要买单。家里网速突然变慢、路由器烫得厉害、摄像头自己转方向、公司出口带宽莫名其妙跑满——这些都是受害者视角,只是他们不知道自己在给谁打工。运营商那边会接到投诉,云厂商会封IP封端口,主机商也会定期清理。所以池子的寿命通常不长,能连续用上一阵子的节点,反而是卖家最舍不得拿出来的。
至于稳定性,卖家条款里写的基本都是“尽力而为”。这类服务谈不上什么售后,具体怎么算、支不支持退,以服务商或卖家页面上的说明为准,别指望口头承诺。
买完之后先出事的,常常是买的人
这条得说清楚。控制别人的机器去发起攻击,法律边界是很明确的,《刑法》里针对非法控制计算机信息系统、破坏计算机信息系统都有相应条款,实务中不是摆设。你付钱走的是支付平台,聊天记录留在对方服务器上,指令下发还有日志,真查起来这些都不是秘密。为了一时痛快把自己搭进去,不值。
还有一层是反向风险:卖流量的平台本身就不干净。你注册填的信息、你机器的IP、你给出去的域名,全在人家手里攥着。哪天他想换门生意,你的站就是现成的靶子。这个圈子里“卖家反手打客户”的事,不是段子,是常态。
站在站长这头,为什么CC总找上你
换成防守方视角看,CC挑的都是“贵”的页面:搜索框、登录页、下单接口、带数据库查询的列表页。一个请求进来要跑一串查询,几百个并发就能把CPU吃满、连接池占死。静态页反倒不怕打——所以你会碰到那种怪现象:首页打得开,一搜就卡死,一登录就白屏。
另一个常见原因是源站IP露了。域名历史解析、邮件头、旧CDN的回源记录、甚至你自己在论坛上贴过的一张截图,都能把真实IP透出去。IP一旦被摸到,前面的防护基本形同虚设,攻击直接怼源站,绕开所有中间层。
不想买也不想挨打,实际该做哪几件事
第一,把源站藏好。上CDN或者高防,回源走白名单,别让全网都能直连你的服务器IP;换IP之后先别急着解析回去,观察几天日志。第二,动态接口加校验:人机验证、频率限制、同一IP和同一session的请求阈值,先卡住最贵的那几个入口。
第三,日志要真看。被CC的时候请求路径、UA、Referer往往有共同特征,照着特征在WAF上写规则拦掉一批,比硬扛省事得多。第四,留余量:带宽、连接数、数据库连接池都留出缓冲,别让一台机器顶在红线上。第五,实在扛不住就找服务商切清洗,具体怎么切、支不支持按域名走,以服务商或官方页面说明为准。
这几件事做完,你的站也不会变成“打不死”,但至少不用去那种地方买流量了。真要防住,靠自己这边一层层限速、校验和隐藏,不靠另一头那个连真带宽都凑不齐的池子。
【版权声明】:本站内容若无意侵犯到您的权利,请及时与我们联系将尽快删除相关内容!