了解等级保护年度工作
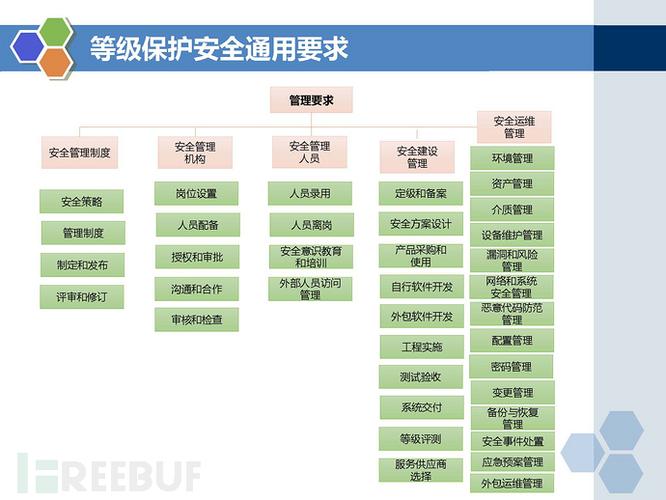
等级保护制度,即信息安全等级保护,是指根据信息和信息系统的重要程度及其面临的安全威胁、安全需求的不同,将信息系统划分为不同的安全保护等级,并采取相应的安全保护措施,这一制度由国家网络与信息安全协调小组办公室负责指导实施。
年度工作内容
1. 定级备案
描述: 对新建或变更的系统进行安全级别评估,并在相关部门备案。
目的: 确保所有信息系统按照其重要性和风险被正确分类。
2. 安全建设
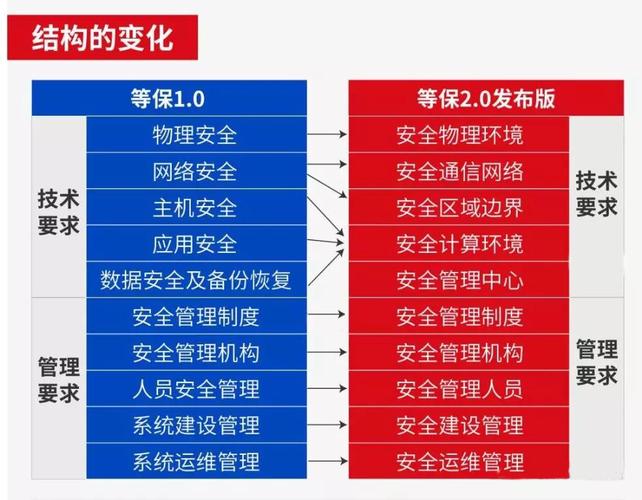
描述: 根据系统的等级,执行必要的物理安全、网络安全、主机安全、应用安全、数据安全和应急管理措施。
目的: 提升信息系统的安全防御能力。
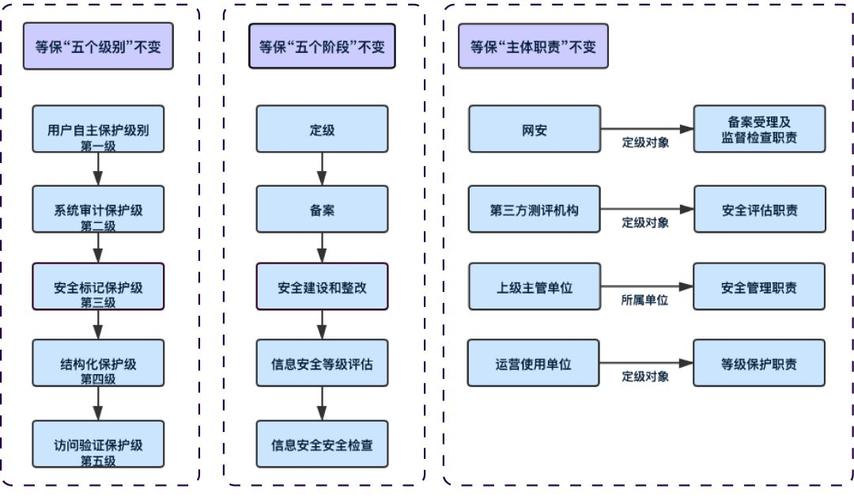
3. 安全检查
描述: 定期进行内部和外部的安全检查,包括漏洞扫描、渗透测试等。
目的: 发现并及时修复安全漏洞,防止潜在的安全事件。
4. 风险评估
描述: 定期对信息系统进行风险评估,识别新的威胁和脆弱性。
目的: 更新安全策略和措施,以应对不断变化的安全威胁。
5. 应急响应
描述: 建立和完善应急响应计划,进行定期的演练。
目的: 确保在发生安全事件时能迅速有效地响应和恢复。
6. 教育培训
描述: 对员工进行信息安全意识和技能的培训。
目的: 提高员工的安全防范意识,减少因操作不当造成的安全事故。
7. 法规遵循
描述: 确保所有的安全措施符合国家和行业的法律法规要求。
目的: 避免法律风险,确保企业合规运营。
相关问题与解答
问题1: 如何确定信息系统的安全等级?
解答: 确定信息系统的安全等级通常涉及对系统处理的数据敏感性、系统服务的用户数量、系统的业务重要性以及系统可能面临的威胁等因素的综合评估,这通常遵循《信息安全技术 信息系统安全等级保护基本要求》等相关标准和规定。
问题2: 等级保护年度工作是否需要外部专家参与?
解答: 是的,等级保护年度工作可能需要外部专家的参与,特别是在进行安全检查、风险评估和应急响应演练时,外部专家可以提供更加客观和全面的评估,对于特定领域的专业知识,外部专家的参与也是必要的。
【版权声明】:本站内容若无意侵犯到您的权利,请及时与我们联系将尽快删除相关内容!