
服务器配置CA证书_上传CA证书
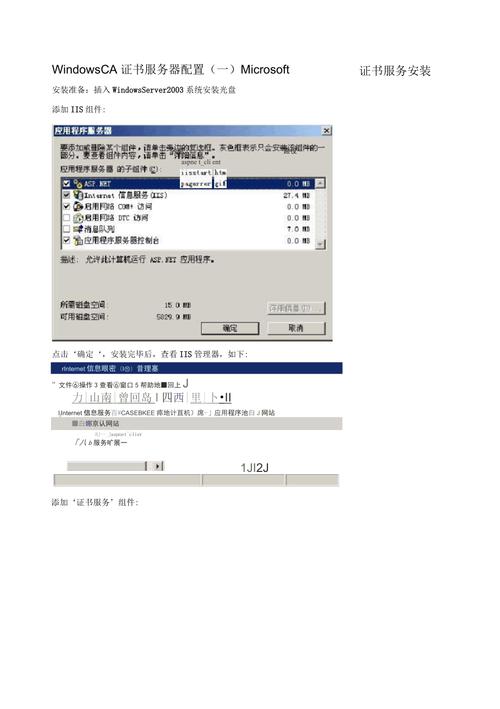
在网络通信中,SSL/TLS(安全套接层/传输层安全)协议通过使用数字证书来确保数据传输的安全性,数字证书由权威的证书颁发机构(CA)签发,用于验证服务器或客户端的身份,为了在服务器上启用HTTPS或其他基于SSL的服务,你需要安装和配置CA证书,下面将详细介绍如何上传和配置CA证书。
准备工作
在开始之前,请确保您已经拥有以下内容:
有效的CA签名的SSL证书(通常包括一个包含公钥的.crt文件和一个包含私钥的.key文件)。
访问您的服务器,并具有管理员权限。
了解您的服务器所使用的Web服务器软件(如Apache、Nginx、IIS等)。
上传CA证书
步骤1: 生成CSR(证书签名请求)
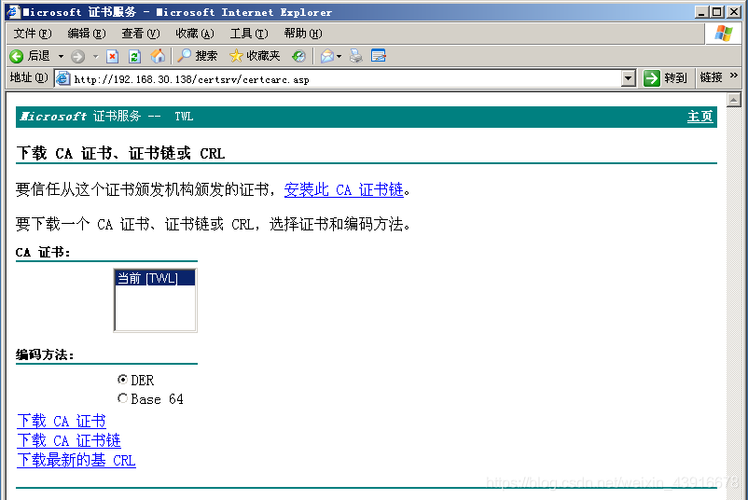
如果您还没有SSL证书,需要先生成一个CSR,这通常可以通过Web服务器软件的命令行工具完成,在Apache中,您可以使用openssl命令:
openssl req new newkey rsa:2048 nodes keyout server.key out server.csr
步骤2: 获取CA签名的证书
将CSR提交给CA,以获得签名的证书,CA会返回至少两个文件:一个包含公钥的证书文件(通常是.crt或.cer格式),一个可选的中间证书链文件(如果是通过中级CA签发的)。
步骤3: 上传证书到服务器
通过SCP、SFTP或类似的安全文件传输方法,将证书文件上传到您的服务器上。
scp your_domain.crt root@your_server_ip:/path/to/certificates/
scp your_domain.key root@your_server_ip:/path/to/certificates/
步骤4: 配置Web服务器
对于Apache
编辑Apache的配置文件(通常是httpd.conf或apache2.conf,或者在一个特定站点的配置文件中):
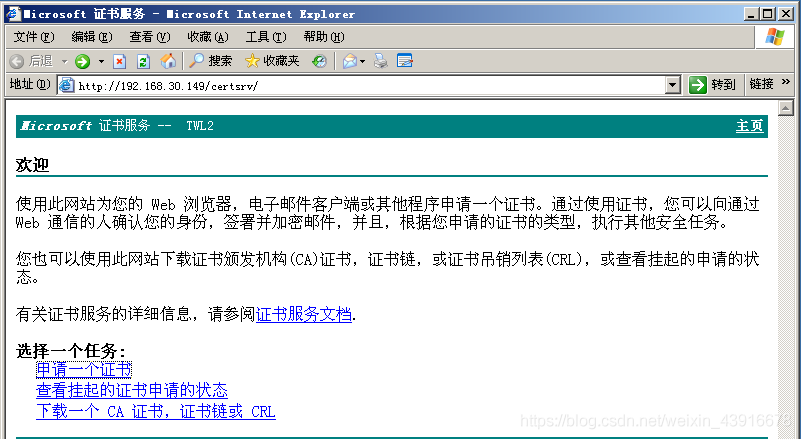
1、确保已加载SSL模块:
“`apache
LoadModule ssl_module modules/mod_ssl.so
“`
2、配置SSL证书:
“`apache
<VirtualHost *:443>
ServerName www.yourdomain.com
DocumentRoot /var/www/html
SSLEngine on
SSLCertificateFile /path/to/certificates/your_domain.crt
SSLCertificateKeyFile /path/to/certificates/your_domain.key
# 如果存在中间证书链,也需指定:
# SSLCACertificateFile /path/to/certificates/intermediate.crt
</VirtualHost>
“`
3、重启Apache服务:
“`bash
systemctl restart httpd
“`
对于Nginx
编辑Nginx的配置文件(通常位于/etc/nginx/sitesavailable目录下的一个文件):
1、在server块中添加SSL相关配置:
“`nginx
server {
listen 443 ssl;
server_name www.yourdomain.com;
ssl_certificate /path/to/certificates/your_domain.crt;
ssl_certificate_key /path/to/certificates/your_domain.key;
# 如果存在中间证书链,也需指定:
# ssl_certificate /path/to/certificates/intermediate.crt;
}
“`
2、测试Nginx配置文件是否正确:
“`bash
nginx t
“`
3、重新加载Nginx服务:
“`bash
systemctl reload nginx
“`
对于IIS
1、打开IIS管理器,选择您的服务器。
2、双击“服务器证书”。
3、在操作窗格中,单击“完成证书申请”。
4、按照向导指示,使用已上传的证书文件完成安装。
5、绑定SSL证书到相应的网站上:在IIS管理器中选择您的网站,单击“绑定”,添加一个新的绑定,类型选择https,端口443,并选择刚才安装的证书。
步骤5: 测试配置
使用浏览器或命令行工具(如openssl)来测试您的SSL配置是否正常工作。
openssl s_client connect www.yourdomain.com:443 cert /path/to/certificates/your_domain.crt
查看输出信息,确认没有错误提示,并且可以看到"Certificate chain"和"Server certificate"等信息。
表格归纳:不同Web服务器SSL配置要点
| Web服务器 | 配置文件位置 | 关键配置项 | 重启命令 |
| Apache | httpd.conf或特定站点配置文件 | SSLCertificateFile, SSLCertificateKeyFile | systemctl restart httpd |
| Nginx | sitesavailable目录下的配置文件 | ssl_certificate, ssl_certificate_key | systemctl reload nginx |
| IIS | 通过IIS管理器操作 | 完成证书申请,绑定SSL证书至网站 | 无需重启命令 |
问题与解答
Q1: 我是否需要为每个子域名单独申请SSL证书?
A1: 是的,如果您有多个不同的子域名且想要全部使用SSL,那么最好为每个子域名单独申请证书,不过,也有通配符证书(Wildcard SSL certificates)可以覆盖一个主域名及其下的所有子域名。
Q2: 我该如何选择适合我的CA机构?
A2: 在选择CA机构时,您应该考虑其信誉、价格、用户评价以及是否被广泛信任,一些知名的CA包括DigiCert、GlobalSign、Let’s Encrypt等,Let’s Encrypt提供了一个免费的证书签发服务,非常适合个人和小型企业使用。
【版权声明】:本站内容若无意侵犯到您的权利,请及时与我们联系将尽快删除相关内容!


